Les pirates peuvent deviner 90% des mots de passe en moins de six tentatives, rendant la protection simple par texte totalement obsolète. Cette vulnérabilité expose vos données personnelles et professionnelles à des risques constants d’usurpation et de fraude financière.
L’activation de l’authentification à deux facteurs permet de sécuriser vos accès en exigeant deux preuves d’identité distinctes pour chaque connexion. Nous allons détailler les méthodes existantes et les étapes pour configurer ce rempart numérique efficacement.
Sommaire
Fonctionnement de l’authentification à deux facteurs pour sécuriser vos accès
La double authentification (2FA) impose deux preuves d’identité distinctes, comme un code SMS ou une empreinte, bloquant l’accès même si votre mot de passe est volé. Ce rempart réduit drastiquement les risques d’usurpation, devenant une norme obligatoire pour les banques ou GitHub, et s’intègre désormais dans une stratégie globale de vérification systématique.
Cette approche de vérification systématique permet de distinguer précisément les différents niveaux de validation technique selon la sensibilité de vos données.
Distinction entre 2FA et authentification multifacteur (MFA)
La 2FA est un sous-ensemble de la MFA limité à deux preuves d’identité. La MFA peut en exiger trois ou plus. C’est une nuance technique fondamentale pour votre protection.
2FA (Two-Factor Authentication) : Limitée à deux preuves. MFA (Multi-Factor Authentication) : Peut exiger trois preuves ou plus (connaissance, possession, inhérence).
La 2FA suffit pour sécuriser vos réseaux sociaux. Pourtant, la MFA est privilégiée pour les accès bancaires critiques. Vous devez donc adapter votre niveau de sécurité selon l’importance des comptes. Consultez cette définition de la 2FA par Microsoft pour approfondir.
Les trois catégories de facteurs d’identité
Nous distinguons les facteurs de connaissance et de possession. Ajoutez-y le facteur d’inhérence lié à votre corps. Un code secret couplé à une empreinte digitale illustre parfaitement ce mélange. C’est le socle de la sécurité moderne.
Pensez simplement à votre carte bancaire et son code secret. Ces deux éléments combinés valident votre identité. C’est un réflexe quotidien efficace.
Application du concept de Confiance Zéro à vos accès
Le Zero Trust refuse toute confiance implicite lors d’une connexion. Chaque tentative doit être validée rigoureusement. La source importe peu, seule la preuve compte réellement pour nous.
La 2FA agit ici comme un garde-barrière permanent. Elle vérifie explicitement votre identité à chaque session. C’est la méthode idéale pour protéger son identité numérique efficacement et durablement.
4 raisons de ne plus se fier uniquement aux mots de passe
Mais alors, pourquoi ce système devient-il indispensable au-delà de la simple théorie ? En fait, le mot de passe seul est devenu une passoire face aux méthodes de piratage actuelles.
Parade contre le vol d’identifiants et le phishing
La faiblesse des mots de passe est flagrante. Les bases de données fuitées circulent massivement sur le web. Un pirate peut tester des milliers de combinaisons en quelques secondes seulement.
Le blocage du phishing devient concret. Même si vous donnez votre mot de passe par erreur, le pirate reste bloqué. Il lui manque le second facteur physique pour entrer.
Les pirates peuvent deviner 90% des mots de passe en moins de six tentatives, rendant la protection simple obsolète.
Consultez ces statistiques Europass sur les mots de passe.
Risques liés au piratage de carte SIM et au swapping
Le SIM swapping détourne la portabilité mobile. Le pirate transfère votre numéro sur sa propre carte. Il reçoit alors vos codes de validation à votre place. C’est une faille majeure des SMS.
L’interception des communications est un danger réel. Les messages textes ne sont pas chiffrés. Des outils malveillants peuvent les capter à distance facilement.
Les codes SMS sont vulnérables au SIM swapping et à l’interception car les messages ne sont pas chiffrés. Évitez le SMS pour vos comptes sensibles.
Pensez à sécuriser ses mots de passe.
Enjeux de la sécurité pour le télétravail
Les vulnérabilités hors du bureau sont nombreuses. Les réseaux Wi-Fi domestiques sont souvent moins sécurisés. Les accès distants multiplient les points d’entrée pour les logiciels espions.
La 2FA est vitale pour les nomades. Elle crée une barrière étanche entre l’ordinateur personnel et le réseau d’entreprise. C’est le complément indispensable du VPN pour travailler sereinement.
- Accès VPN sécurisé
- Protection des outils SaaS
- Isolation des données sensibles
Quelle méthode de validation choisir pour vos comptes ?
Pourtant, toutes les solutions ne se valent pas en termes de fiabilité. Alors, comment s’y retrouver parmi les options disponibles sur votre smartphone ou votre ordinateur ?
Comparaison entre codes SMS et applications mobiles
Le SMS est pratique mais vulnérable au réseau. À l’inverse, les applications TOTP génèrent des codes localement. Elles ne dépendent donc pas de votre opérateur mobile pour fonctionner.
Google Authenticator ou Microsoft Authenticator sont des standards robustes. Ces outils fonctionnent même en mode avion. C’est un avantage majeur pour sécuriser vos accès en déplacement.
Pensez aussi à configurer Bitwarden. Ce gestionnaire facilite grandement votre sécurité quotidienne.
Sécurité supérieure des clés physiques et de la biométrie
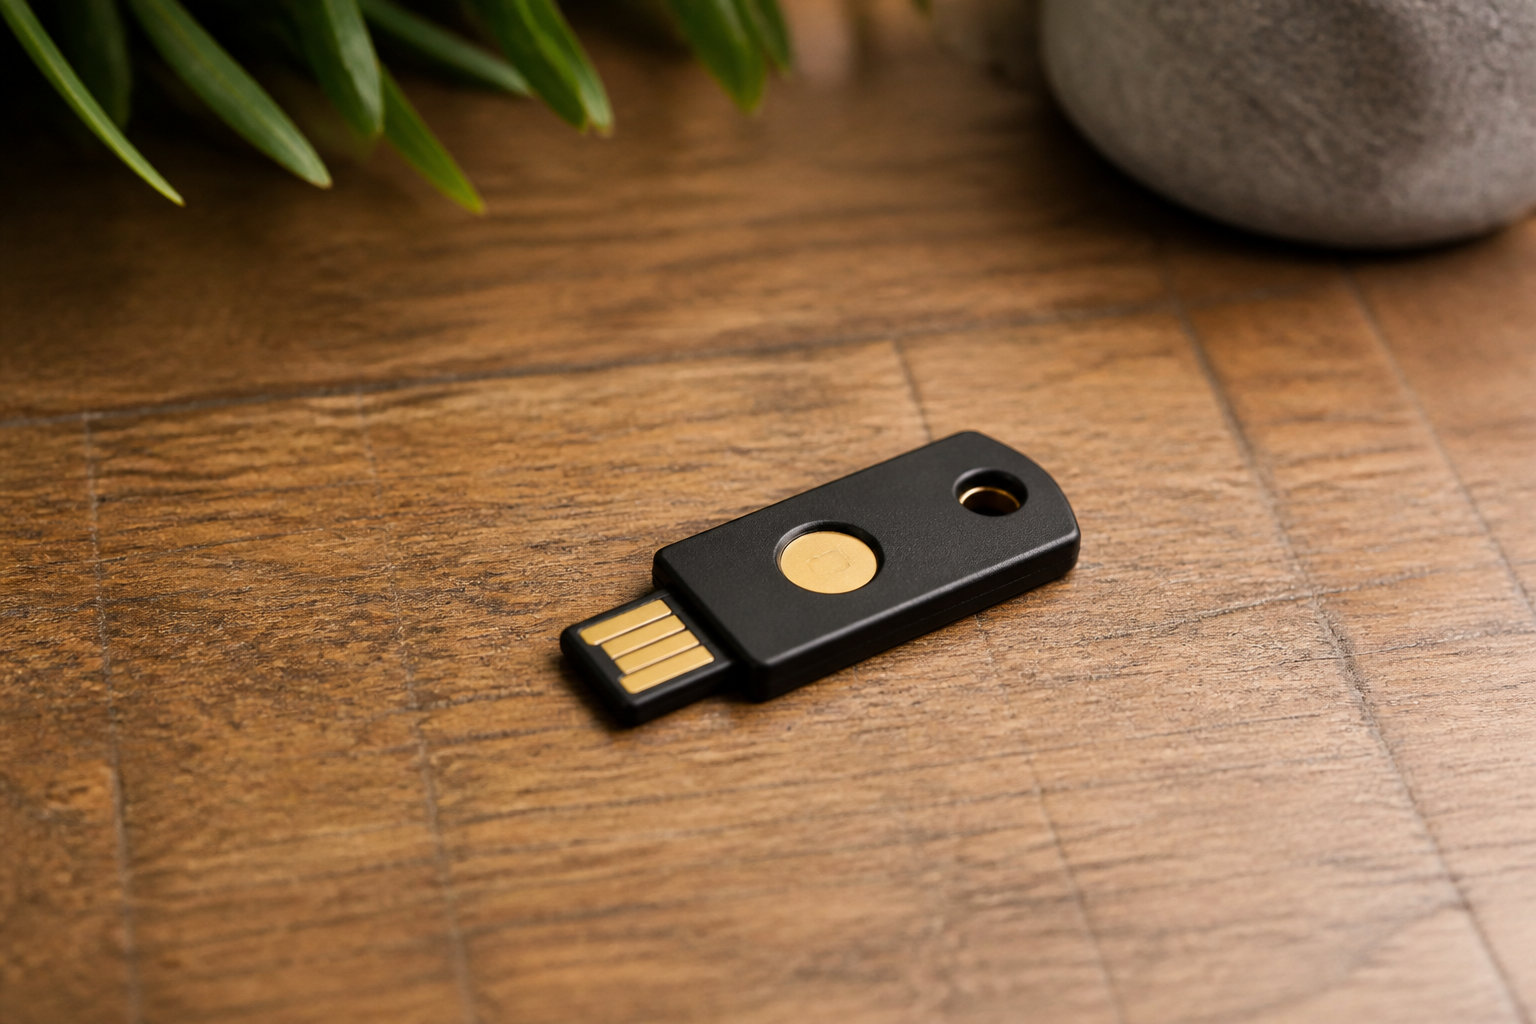
Les clés FIDO2 offrent la protection la plus forte. Ces petits objets USB résistent aux attaques sophistiquées. La clé reste physique, ce qui bloque les tentatives à distance.
La biométrie constitue une solution de confort idéale. Votre visage ou votre doigt remplace le code. C’est rapide, personnel et très difficile à falsifier par un pirate.
| Méthode | Niveau de sécurité | Facilité d’usage | Risque principal |
|---|---|---|---|
| SMS | 2/5 | 5/5 | SIM swapping |
| App Authenticator | 4/5 | 4/5 | Perte de l’appareil |
| Clé FIDO2 | 5/5 | 3/5 | Perte physique |
| Biométrie | 4/5 | 5/5 | Panne matérielle |
Transition vers les passkeys pour supprimer les mots de passe
Le standard WebAuthn permet désormais d’utiliser des passkeys. Ce système remplace totalement la saisie de texte par une signature cryptographique unique. C’est l’avenir de la connexion simplifiée. Vous gagnez en rapidité tout en renforçant votre protection.
Vos clés privées restent stockées sur votre appareil personnel. Elles ne sont jamais envoyées sur les serveurs des sites web. Cela réduit drastiquement les risques de fuites massives.
Vous devriez sécuriser son compte Google rapidement. L’adoption des passkeys y est déjà disponible.
Activer et gérer votre double authentification sans risque
Bref, choisir la bonne méthode est crucial, mais savoir l’installer correctement est la prochaine étape logique. Voici comment passer à l’action sans risquer de perdre l’accès à vos données.
Étapes pour configurer la 2FA sur les services majeurs
Cherchez l’onglet « Sécurité » ou « Connexion » dans vos paramètres. La mention « Double authentification » y figure presque toujours de manière explicite. C’est le point de départ universel pour protéger vos accès.
Sur Facebook ou Google, un QR code apparaît souvent à l’écran. Scannez-le avec votre application mobile pour lier votre compte instantanément. Cette liaison numérique garantit que vous seul validez les connexions.
- Accéder aux paramètres
- Choisir la méthode
- Scanner le QR code
- Valider le premier code
Gestion des codes de secours pour éviter le blocage
Insistez sur le stockage hors ligne. Imprimez vos codes de secours ou notez-les sur papier. Ne les laissez jamais traîner dans un simple fichier texte sur votre bureau.
Prévenez le risque d’exclusion. Si vous perdez votre téléphone, ces codes seront votre unique chance. Sans eux, récupérer l’accès à vos mails devient un véritable parcours du combattant.
Consultez les conseils de la CNIL sur la MFA pour sécuriser vos usages.
Protection physique et logicielle de votre appareil principal
Conseillez le verrouillage biométrique. Votre smartphone contient les clés de votre vie numérique. Un code de déverrouillage fort ou une empreinte digitale est donc strictement obligatoire.
Rappelez l’importance des mises à jour. Les failles système peuvent compromettre vos applications de sécurité. Gardez votre OS à jour pour boucher les vulnérabilités les plus récentes.
Appliquez ces règles pour retrouver son bulletin Digiposte en toute sécurité. La vigilance reste votre meilleure arme.
L’activation de l’authentification à deux facteurs constitue le rempart le plus efficace pour protéger vos données contre le phishing et le vol d’identifiants. En combinant vos mots de passe à une validation physique ou biométrique, vous instaurez une sécurité Zero Trust impénétrable. Sécurisez vos accès dès maintenant pour garantir votre sérénité numérique durable. Votre vigilance d’aujourd’hui est votre bouclier de demain.
FAQ
Quelle est la différence concrète entre la 2FA et l’authentification multifacteur ?
La distinction repose sur le nombre de preuves exigées. L’authentification à deux facteurs (2FA) nécessite précisément deux éléments de vérification, tandis que l’authentification multifacteur (MFA) peut en exiger trois ou davantage pour valider un accès.
Nous considérons la MFA comme une approche plus globale et sécurisée. Elle combine une plus grande variété de facteurs, comme la géolocalisation ou la biométrie, pour dresser un rempart robuste contre les intrusions complexes.
Quelles sont les trois catégories de facteurs utilisés pour valider une identité ?
La sécurité moderne s’appuie sur trois piliers : ce que vous connaissez (un mot de passe), ce que vous possédez (un smartphone ou une clé physique) et ce que vous êtes (votre empreinte digitale ou votre visage).
L’utilisation conjointe de ces facteurs garantit que la possession de votre mot de passe seul ne suffit plus à un pirate pour usurper votre identité numérique. C’est la base d’une protection efficace au quotidien.
Pourquoi le principe de Confiance Zéro rend-il la double authentification indispensable ?
Le modèle Zero Trust repose sur le principe de ne jamais accorder de confiance implicite, même à l’intérieur d’un réseau. Chaque tentative de connexion est traitée comme potentiellement malveillante et doit être vérifiée explicitement.
Dans ce cadre, la 2FA agit comme un garde-barrière permanent. Elle assure une vérification continue et systématique de l’identité, limitant ainsi les risques de violation de données en supposant qu’une menace peut survenir à tout moment.
Comment la 2FA protège-t-elle mes comptes contre le phishing et le vol de mot de passe ?
Même si un pirate parvient à dérober vos identifiants via une attaque de phishing, il se retrouve bloqué par l’absence du second facteur. La 2FA ajoute une couche de protection physique ou biométrique impossible à deviner à distance.
Cette mesure réduit drastiquement l’efficacité des attaques par force brute. Elle garantit que vos informations sensibles restent inaccessibles, car le pirate ne possède pas votre appareil mobile ou votre clé de sécurité pour finaliser l’accès.
Quelles sont les meilleures méthodes de validation pour sécuriser mes accès ?
Nous recommandons l’usage d’applications d’authentification (TOTP) ou de clés physiques FIDO2, qui offrent un niveau de sécurité supérieur. Ces méthodes sont plus fiables que les codes reçus par SMS, qui peuvent être interceptés ou détournés.
La biométrie est également une excellente option pour allier confort et sécurité. Enfin, l’émergence des passkeys permet désormais de supprimer totalement la saisie de mots de passe au profit de signatures cryptographiques stockées localement.
Comment éviter d’être bloqué hors de ses comptes après avoir activé la 2FA ?
Il est impératif de générer et de conserver des codes de secours dès l’activation du service. Ces codes doivent être stockés de manière sécurisée et hors ligne, par exemple sur un support papier, pour pallier la perte de votre appareil principal.
Sans ces méthodes de secours, la récupération de vos accès peut devenir extrêmement complexe. Nous vous conseillons de vérifier régulièrement la validité de vos options de récupération dans les paramètres de sécurité de vos plateformes.